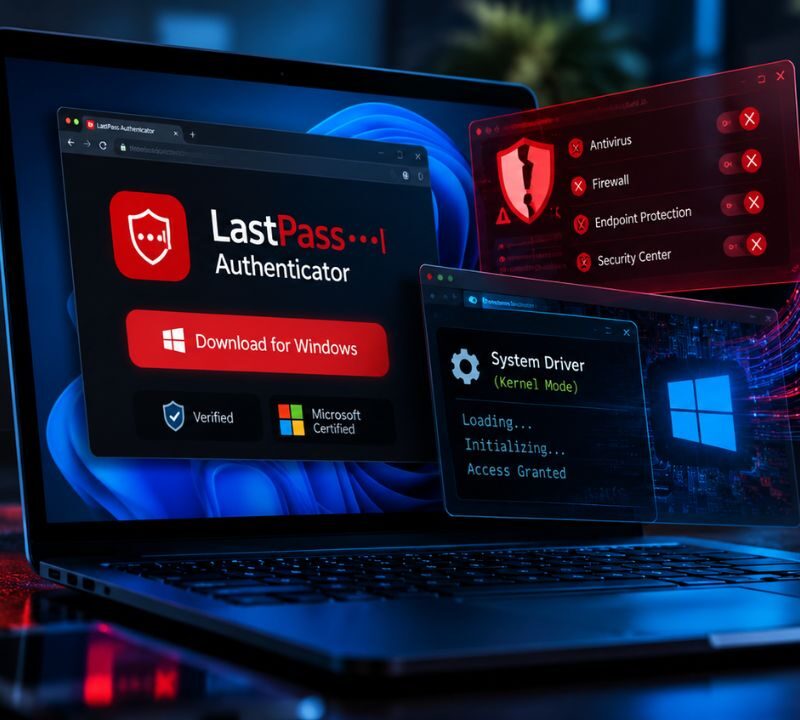
A busca por ferramentas de segurança digital virou porta de entrada para uma ameaça silenciosa que consegue desligar as defesas do próprio computador. Um novo golpe em circulação na internet utiliza a imagem do aplicativo LastPass Authenticator para infectar sistemas Windows, desativar softwares de proteção e realizar uma varredura completa em busca de dados pessoais e credenciais de acesso.
O ataque chama a atenção pela complexidade das táticas utilizadas para contornar filtros digitais e desarmar defesas consolidadas. A boa notícia é que o LastPass se pronunciou oficialmente garantindo que seus cofres, serviços e sistemas internos não sofreram nenhuma violação, já que os criminosos apenas clonaram a identidade visual da marca em páginas externas para enganar quem pesquisa pelo programa na web.
As táticas invisíveis para enganar buscas e antivírus
Tudo começa em uma pesquisa convencional de navegadores por links de download do autenticador. A vítima é direcionada para uma página hospedada no GitHub que imita com precisão o ambiente oficial, trazendo logotipos reais e botões de certificados falsificados. Ao clicar na transferência, o usuário passa por redirecionamentos ocultos até baixar um pacote compactado. O LastPass reforça que a distribuição oficial do aplicativo ocorre exclusivamente por meio do seu site próprio e nas lojas autorizadas do sistema.
Para passar sem ser notado por softwares de segurança durante a transferência, o arquivo compactado recebeu um preenchimento artificial com dados inúteis até atingir um tamanho considerável. A tática aproveita o comportamento padrão de diversos antivírus, que costumam ignorar pacotes excessivamente pesados para poupar memória e capacidade de processamento do computador.
A liberação no sistema e o desligamento das defesas
Ao abrir o conteúdo baixado, a máquina aciona sem saber um componente de teste legítimo da Microsoft que carrega o código malicioso guardado na mesma pasta. O programa solicita permissão para operar com privilégios máximos e, ao receber a confirmação do usuário, instala um driver especial que atua nas camadas mais profundas do Windows, longe do alcance de varreduras convencionais.
Esse arquivo interno traz em seu código uma lista pré-programada com dezenas de softwares de segurança e interrompe o funcionamento de cada um de forma imediata. Como o comando de bloqueio partiu da própria estrutura básica do sistema operacional, os antivírus não conseguem emitir alertas na tela nem conter a ação do invasor.
O componente utilizado pelos cibercriminosos trazia uma assinatura oficial do programa de compatibilidade de hardware da Microsoft emitida em março de 2023. Esse carimbo de confiança permitiu que a ameaça passasse ilesa por checagens do sistema e registrasse zero detecções em ferramentas de análise como o VirusTotal, demonstrando que a atestação de origem não garante por si só que um arquivo seja inofensivo.
O alcance da coleta de dados e a origem do arquivo
Com as barreiras de proteção desativadas, o vírus inicia a extração de informações armazenadas na máquina. Ele coleta credenciais registradas em navegadores como Google Chrome e Microsoft Edge, driblando mecanismos de criptografia nativos, além de acessar sessões de redes sociais, programas de mensagem e arquivos de dezenas de carteiras de criptomoedas. Documentos de texto guardados no computador com palavras ligadas a senhas e chaves de recuperação também entram no alvo da varredura.
Por trás dessa estrutura está uma versão modificada de um driver antigo de proteção de disco fabricado originalmente por uma empresa chinesa. Os criminosos apenas renomearam o arquivo original para evitar que o programa figurasse na lista oficial de bloqueios mantida pela Microsoft.
Pesquisadores da Delphos Labs notificaram a fabricante sobre o caso em agosto. A resposta da empresa indicou que o cenário não se enquadrava como vulnerabilidade direta do sistema por não se tratar de um arquivo de sua autoria, encaminhando a análise para os canais de inteligência de segurança que avaliam novas inclusões em listas de bloqueio.
A extensão da campanha e os passos para quem foi afetado
As investigações apontam que a página falsa do autenticador não é um caso isolado, mas parte de uma rede ampliada de distribuição de ameaças cibernéticas capaz de clonar dezenas de marcas de grande porte de forma simultânea na internet.
Para quem baixou e executou o arquivo enganoso, a orientação dos especialistas é tratar todas as informações e contas do computador como comprometidas. A recomendação imediata inclui alterar senhas por meio de outro dispositivo, como um celular ou computador limpo, além de checar acessos recentes nas plataformas utilizadas. Como a ameaça se fixa na inicialização do Windows e desativa as proteções a cada inicialização, a solução mais segura consiste em reinstalar o sistema do zero ou realizar análises forenses fora do ambiente tradicional para garantir a eliminação completa do problema.


