Brecha silenciosa permitia o roubo de dados confidenciais após o download de chats e permaneceu ativa por mais de dois anos no aplicativo para computador.
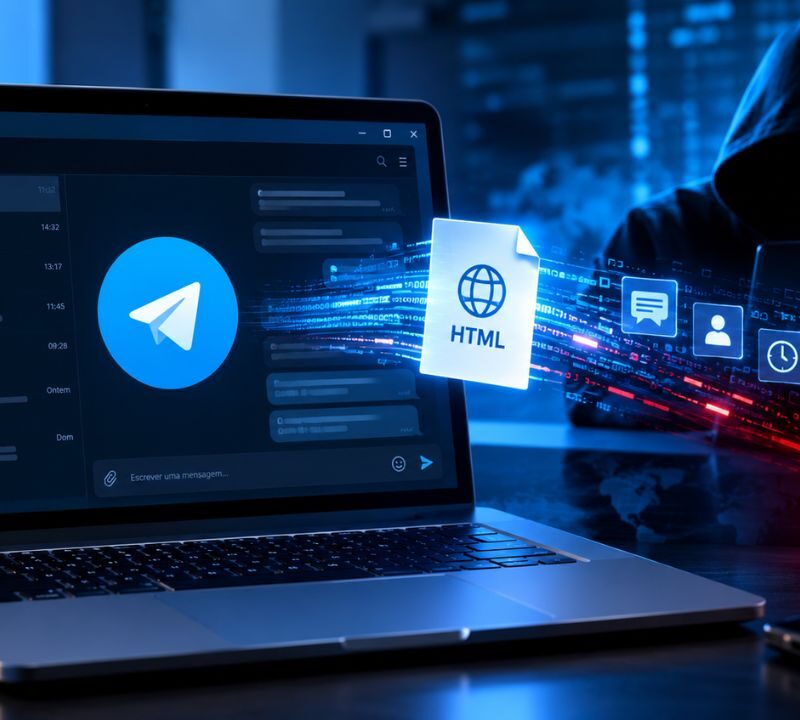
Uma vulnerabilidade crítica descoberta no Telegram Desktop colocou em risco o histórico de mensagens e informações sigilosas de quem costuma guardar cópias de suas conversas. A brecha de segurança permitia que invasores tivessem acesso a dados confidenciais a partir de arquivos salvos pelo aplicativo para computador. Embora a plataforma já tenha corrigido o problema e oferecido uma recompensa financeira aos especialistas responsáveis pelo achado, o serviço de mensageria vetou a divulgação pública dos detalhes da falha sob a justificativa de proteger sua base de usuários contra potenciais ataques cibernéticos.
Como a vulnerabilidade agia sem levantar suspeitas
A ameaça chamava a atenção pela forma extremamente discreta e pelo alcance indireto com que conseguia atuar. O problema estava localizado na função de exportação de mensagens gravadas no formato HTML, comumente utilizada para guardar cópias de segurança. Para preparar o ataque, os cibercriminosos utilizavam botões criados por robôs de automação. O comando malicioso ficava invisível no bate-papo, permanecendo inativo no histórico por meses ou anos até o momento em que a função de salvamento fosse executada na máquina.
O robô criador da mensagem original nem sequer precisava estar presente ou cadastrado na comunidade espionada. Bastava que um conteúdo contendo o botão alterado fosse encaminhado para qualquer grupo para deixar o ambiente vulnerável. Quando a pessoa decidia abrir o documento gerado, a execução do código era imediata, dispensando qualquer aviso na tela ou confirmação por parte da vítima.
Os dados que podiam ser acessados pelos invasores
Com o código em execução, o script oculto passava a ler informações detalhadas sobre a conta e o dispositivo afetado. Os invasores conseguiam capturar os nomes dos remetentes, os horários exatos de envio das mensagens, os conteúdos completos trocados nas conversas e até o caminho das pastas do computador da vítima. Todas essas informações e metadados renderizados no documento eram transmitidos diretamente para os servidores do atacante.
Além do roubo silencioso de conteúdos, a brecha também abria espaço para táticas de engenharia social. Nos testes de demonstração apresentados pelos especialistas, foi comprovado que a própria página aberta no navegador podia ser reescrita em tempo real. Os invasores conseguiam exibir uma falsa tela de verificação com a identidade visual do aplicativo, abrindo margem para tentativas de golpe voltadas a capturar senhas e e-mails.
O tempo de exposição e a resposta oficial da plataforma
A vulnerabilidade esteve presente no código oficial do mensageiro por mais de dois anos. A falha entrou na versão estável do Telegram Desktop em março de 2024 e a correção oficial só foi concluída em julho deste ano. Devido ao elevado potencial de danos, a brecha recebeu a pontuação de gravidade 8.2 pela escala técnica do setor, correspondendo a um nível alto de perigo.
Em comunicado enviado aos pesquisadores por e-mail, a equipe de suporte do Telegram justificou a oposição em tornar o problema público. A empresa respondeu que divulgar até mesmo problemas já resolvidos pode colocar mais usuários em risco no futuro, complementando que atores mal-intencionados poderiam tentar explorar o cenário e causar prejuízos financeiros aos utilizadores do serviço.
A atitude dos especialistas e as medidas de proteção
Os analistas Denis Rostilov e Aleksander Rostilov, da empresa de segurança digital ExPatch, identificaram a brecha e recusaram a quantia de US$ 500 (cerca de R$ 2.572) oferecida pelo programa de recompensas do mensageiro, solicitando o encaminhamento do valor para caridade. O grupo decidiu tornar a análise técnica pública após a liberação da atualização oficial.
O conserto foi incluído na versão 7.0.1 estável do programa para computadores. No entanto, os pesquisadores alertam que a atualização do programa não consegue consertar documentos em HTML que já foram baixados e guardados antes do ajuste. Caso existam cópias antigas com a mensagem adulterada, elas continuam perigosas se executadas normalmente em programas como Google Chrome ou Edge. A recomendação central é atualizar o programa imediatamente, evitar a abertura desses relatórios antigos sem desativar previamente os scripts nos navegadores e, para grupos corporativos que guardam diálogos para controle interno, gerar novos arquivos para garantir que os dados estejam limpos.